Trame FRIA AI Act : analyse d’impact sur les droits fondamentaux
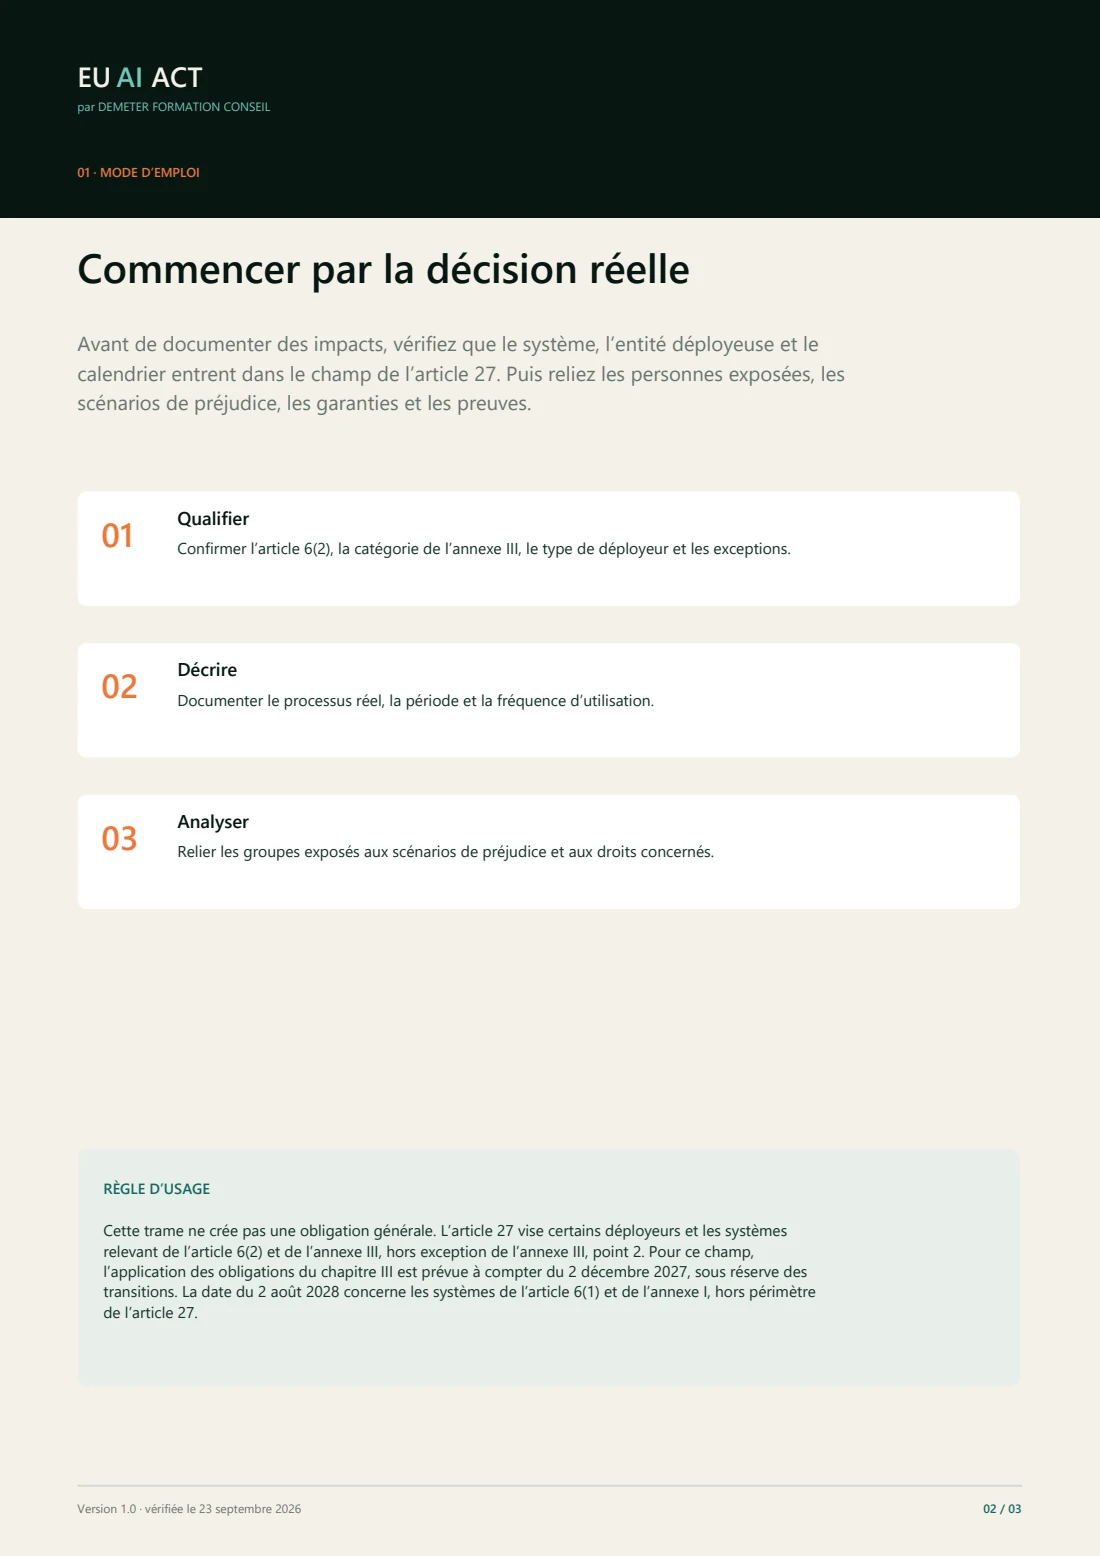
Cette ressource aide à préparer une analyse d’impact sur les droits fondamentaux dans le contexte réel d’un déploiement. Elle commence par le test de périmètre, car l’article 27 ne s’applique pas à tous les systèmes à haut risque ni à tous les déployeurs.
L’article 27 vise certains déployeurs de systèmes à haut risque relevant de l’annexe III. La trame aide à examiner l’applicabilité, le processus, la fréquence d’utilisation, les personnes exposées, les risques, la supervision et les mesures de traitement. Elle doit être vérifiée au regard du texte consolidé et du calendrier applicable au système concerné.
L’aperçu est librement consultable. Le dossier complet est remis après un court formulaire professionnel, sans inscription automatique à une newsletter.
Analyse ancrée dans les personnes et le processus réels
03
Mesures liées à des responsables et à des preuves
04
Articulation avec l’AIPD sans fusionner les conclusions
01
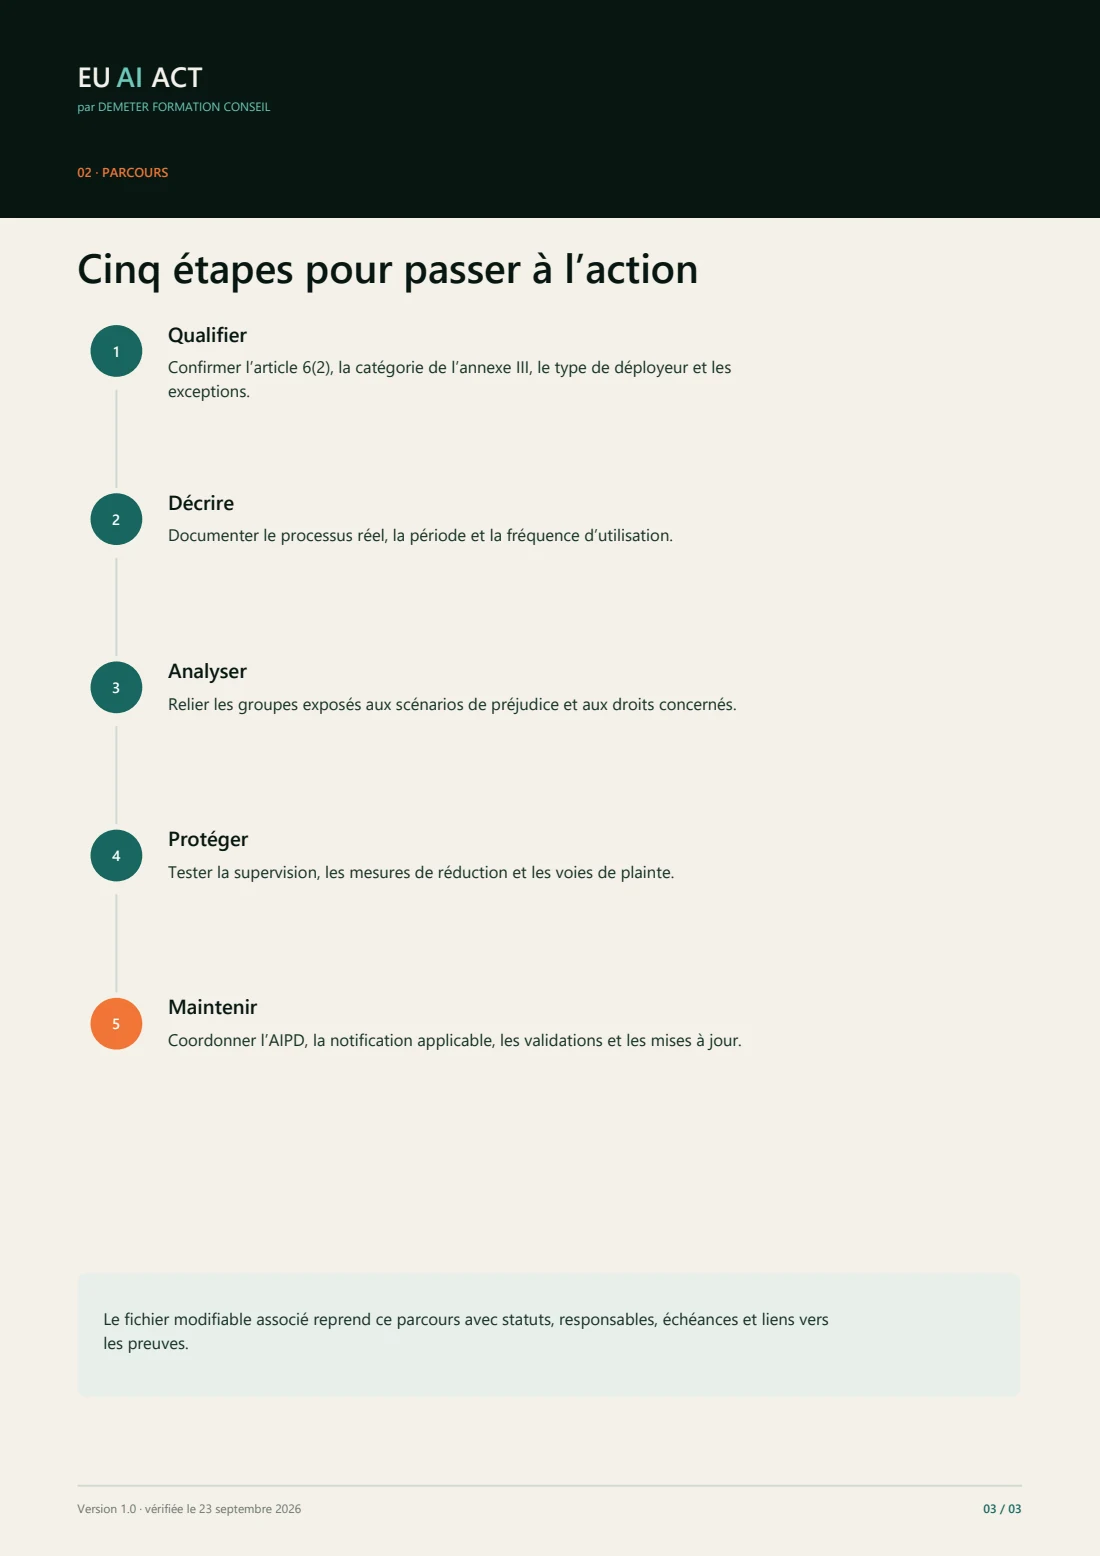
Commencer par vérifier le périmètre
L’article 27 ne crée pas une obligation de FRIA pour chaque organisation qui utilise une IA, ni pour chaque système classé à haut risque. Il vise certains déployeurs de systèmes de l’annexe III relevant de l’article 6, paragraphe 2. Il couvre les organismes de droit public, les entités privées fournissant des services publics et les déployeurs des systèmes de l’annexe III, point 5, b) et c), liés à l’évaluation de la solvabilité ou à l’assurance vie et santé. Le texte prévoit une exception pour les systèmes destinés à être utilisés dans le domaine de l’annexe III, point 2. Vérifiez la catégorie exacte, l’entité qui déploie et l’usage prévu avant d’ouvrir l’analyse.
Le règlement (UE) 2026/1744 fixe au 2 décembre 2027 l’application des règles du chapitre III pour les systèmes de l’article 6, paragraphe 2, et de l’annexe III, sous réserve des dispositions transitoires. Le 2 août 2028 concerne les systèmes de l’article 6, paragraphe 1, et de l’annexe I, qui ne relèvent pas du champ de l’article 27. Vérifiez les transitions propres au système et au déploiement dans le texte consolidé.
Décrivez le processus dans lequel le système intervient, les décisions qu’il influence, les personnes qui consultent ses résultats et les contrôles réalisés avant qu’une décision produise un effet. Indiquez la durée et la fréquence d’utilisation. Ajoutez les volumes, les situations d’urgence, les étapes manuelles et les solutions de remplacement lorsque ces éléments modifient l’exposition.
Une description commerciale du produit ne suffit pas. Deux organisations peuvent utiliser le même système pour des finalités, des populations et des garanties différentes. Reliez chaque étape à une équipe, une version, un flux de données et une décision. Si le fournisseur a décrit les capacités et limites au titre de l’article 13, utilisez ces éléments pour préciser les conditions réelles d’utilisation.
Identifiez les catégories de personnes et les groupes susceptibles d’être affectés dans ce contexte précis. Selon l’usage, examinez les personnes directement évaluées, celles qui reçoivent un service, les salariés chargés du contrôle, les personnes dépendantes d’un résultat et les groupes qui peuvent être moins bien représentés dans les données. N’ajoutez pas une liste générique de droits sans expliquer le mécanisme d’impact.
Pour chaque scénario, décrivez l’événement, les personnes exposées, le préjudice plausible, sa gravité, sa fréquence et les facteurs qui peuvent l’aggraver. Reliez ensuite le scénario aux droits et libertés concernés. Les données du fournisseur sont un point de départ. Elles ne remplacent pas l’analyse du contexte, des procédures et des recours de l’organisation.
Décrivez comment la supervision humaine prévue par les instructions d’utilisation fonctionnera concrètement. Nommez les rôles, les informations disponibles, les compétences nécessaires, le temps accordé et les pouvoirs de correction ou d’arrêt. Testez les cas où la sortie est plausible mais erronée, où les informations se contredisent et où un cas sort du périmètre.
Pour chaque risque, définissez une mesure de prévention ou de réduction, un indicateur, un seuil d’escalade et une action si le dommage se matérialise. Précisez la gouvernance interne et les mécanismes de plainte. Une mesure qui n’a ni responsable, ni moyen, ni trace de vérification doit rester une action ouverte, pas une garantie acquise.
Coordonner l’AIPD, la notification et les mises à jour
Une analyse d’impact relative à la protection des données (AIPD) et une FRIA peuvent porter sur des faits communs, mais elles répondent à des obligations différentes. Depuis la modification de l’article 27, paragraphe 4, la FRIA peut renvoyer aux sections pertinentes de l’AIPD ou en reprendre les éléments utiles lorsque cela convient. Gardez une conclusion distincte pour chaque régime et indiquez ce qui reste à analyser.
L’article 27 prévoit une notification des résultats à l’autorité de surveillance du marché avec le questionnaire visé au paragraphe 5, sous réserve de l’exception prévue à l’article 46, paragraphe 1. Le règlement charge l’AI Office de développer ce questionnaire. La présente trame est un support de travail DEMETER FORMATION CONSEIL, non le modèle officiel. Vérifiez le modèle et le canal de notification officiels avant toute transmission. Mettez à jour l’analyse si un élément change ou cesse d’être actuel, notamment la finalité, le processus, la population, la fréquence, la version ou les mesures.
?La FRIA est-elle obligatoire pour toutes les entreprises ?
Non. L’article 27 vise certains déployeurs et des systèmes à haut risque de l’annexe III. La qualification de l’usage, de l’entité et du calendrier doit être faite avant de conclure.
?Cette trame est-elle le modèle officiel de l’AI Office ?
Non. C’est un support de travail éditable de DEMETER FORMATION CONSEIL. L’article 27, paragraphe 5, prévoit le développement d’un questionnaire par l’AI Office. Il faudra vérifier et utiliser le modèle officiel lorsqu’il sera publié et applicable.
?La FRIA remplace-t-elle l’AIPD ?
Non. Elles ont des périmètres distincts. L’article 27 permet désormais de renvoyer aux parties pertinentes d’une AIPD ou d’en reprendre certains éléments, sans confondre les analyses ni leurs conclusions.
?Quand faut-il la préparer ?
L’article 27 prévoit une analyse avant le premier déploiement dans son champ. Pour les systèmes de l’article 6(2) et de l’annexe III, le règlement (UE) 2026/1744 prévoit l’application des règles du chapitre III à compter du 2 décembre 2027, sous réserve des transitions.